Gestão de vulnerabilidades te ajuda a identificar riscos antes que eles se tornem incidentes
Um incidente de segurança raramente começa no dia em que aparece. Muitas vezes, ele nasce de uma brecha que já estava no ambiente havia semanas ou meses, sem que a empresa a tivesse identificado ou priorizado. A gestão de vulnerabilidades existe para encurtar esse intervalo. Por meio dela, a empresa identifica falhas em sistemas, configurações e infraestrutura, avalia que representam risco real para a operação e acompanha a correção até verificar que ela surtiu efeito. Quando esse ciclo funciona, a TI ganha tempo para decidir o que tratar e em que ordem.
Identificar começa pela visibilidade do ambiente
Antes de procurar falhas, a TI precisa saber o que existe para ser analisado. Sem inventário e visibilidade, a empresa pode deixar ativos fora do escopo da análise, e uma brecha nesses pontos tende a passar despercebida por muito tempo. Por isso, o primeiro passo da identificação é mapear computadores, servidores, dispositivos de rede, sistemas, serviços em nuvem e as contas que dão acesso a esses recursos.
Esse mapa envelhece rápido. Novos equipamentos chegam, colaboradores entram e saem, um setor adota um software por conta própria. Cada mudança acrescenta algo que precisa entrar no radar. Com o inventário atualizado, as varreduras ganham um ponto de partida confiável, já que a equipe sabe com clareza o que está analisando.
Os pontos cegos mais comuns na gestão de vulnerabilidades
Quando o assunto é vulnerabilidade, a primeira imagem costuma ser a de um sistema sem atualização. Esse ponto pesa, de fato, só que divide espaço com outras fragilidades menos lembradas.
Uma delas envolve serviços expostos sem necessidade. Portas abertas para a internet, acessos remotos liberados de forma ampla e painéis de administração acessíveis de fora da rede aumentam a superfície de ataque disponível para exploração. Ao lado disso aparecem as configurações inadequadas, como senhas padrão mantidas em equipamentos, permissões amplas demais e contas de ex-colaboradores que continuam habilitadas.
Os protocolos inseguros formam outro grupo. Em alguns ambientes, protocolos ou versões obsoletas de comunicação e compartilhamento seguem ativos porque um sistema legado ainda depende deles, embora já existam alternativas mais seguras.
Há ainda os sistemas sem suporte do fabricante. Quando um software ou sistema operacional chega ao fim do ciclo de vida, o fabricante encerra o suporte. A partir desse momento, novas falhas descobertas podem deixar de receber correções oficiais, o que pode exigir substituição, isolamento ou controles compensatórios.
Como avaliar riscos sem tratar tudo como urgente
Uma varredura bem conduzida costuma devolver uma lista longa, com falhas de naturezas e gravidades bem diferentes. Diante dela, a reação mais comum é tentar resolver tudo ao mesmo tempo ou, no extremo oposto, travar sem saber por onde começar. A avaliação serve justamente para ordenar esse trabalho.
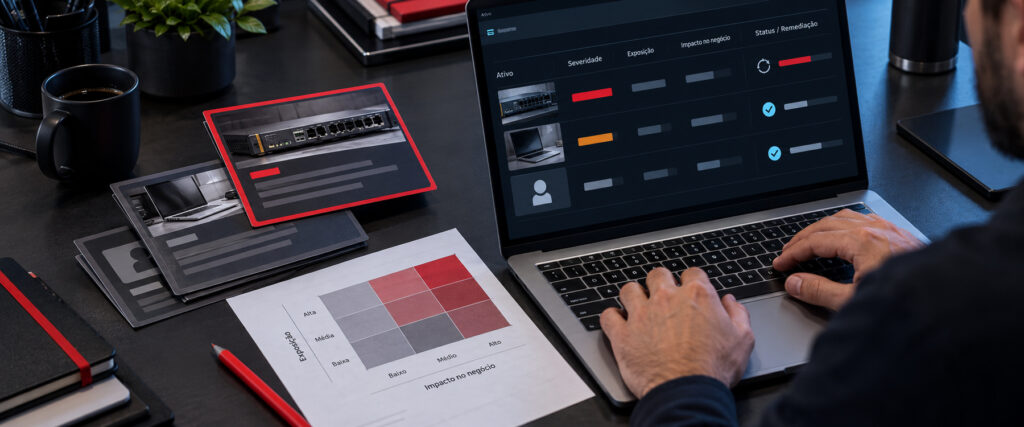
A gravidade técnica de cada falha é o ponto de partida, mas a prioridade depende de outros critérios. O primeiro é a exposição, já que uma falha em um sistema acessível pela internet tende a pesar mais do que a mesma falha em uma máquina isolada. Também conta a existência de exploração conhecida, isto é, se já circulam métodos ou ferramentas capazes de aproveitar aquela brecha.
Além disso, a análise considera os controles que já existem no ambiente. Uma regra de firewall ou uma segmentação de rede bem feita pode reduzir o risco enquanto a correção definitiva não acontece. Por fim, entra o peso do ativo para o negócio: que dados ele guarda, quais processos dependem dele e qual seria o impacto se ficasse indisponível.
Com esses critérios combinados, uma falha de gravidade média pode subir na fila. Em contrapartida, a TI pode reavaliar a prioridade de outra classificada como grave quando existem controles compensatórios eficazes e o contexto de exposição é menor. Esse olhar também facilita a conversa com a diretoria, porque a TI apresenta os riscos que afetam processos críticos em vez de centenas de alertas soltos.
Acompanhamento: por que a gestão de vulnerabilidades é um processo contínuo
Corrigir uma falha fecha uma porta, porém o ambiente continua mudando. Fabricantes publicam atualizações com frequência, novas falhas vêm a público e cada mudança interna pode reabrir algo que a equipe já tinha resolvido. Logo, uma análise de seis meses atrás retrata um ambiente que talvez nem exista mais da mesma forma.
Por esse motivo, o acompanhamento começa pela validação da correção. Uma nova varredura permite verificar se a atualização foi aplicada corretamente e se a configuração ajustada permaneceu como deveria, afinal nem toda mudança agendada chega a acontecer. Em seguida vem a recorrência das varreduras, com uma frequência compatível com o ritmo de mudança da empresa e com a criticidade de cada ambiente.
A análise histórica completa esse ciclo. Ao comparar os resultados ao longo dos meses, a TI enxerga se o número de falhas abertas diminui e quanto tempo cada correção leva para sair do papel. Sobretudo, esse histórico revela padrões.
Quando o mesmo tipo de falha volta a aparecer, a origem costuma estar no processo. A recorrência pode apontar a ausência de uma rotina de atualização, a falta de um padrão de configuração para novos equipamentos ou a inclusão de ativos sem passar pelos processos da TI. Ao tratar essas causas, a empresa reduz o volume de correções futuras e torna o ambiente mais previsível.
Gestão de vulnerabilidades como parte da estratégia de segurança
Cada camada de proteção cumpre um papel diferente dentro da segurança da empresa. O antivírus e o EDR atuam na proteção e na detecção de ameaças nos endpoints. O firewall controla a comunicação da rede, enquanto o backup sustenta a recuperação quando algo sai do controle. A gestão de vulnerabilidades, por sua vez, reduz a superfície de exposição que essas ameaças poderiam explorar.
O fator humano pede uma frente própria. Golpes de phishing exploram o comportamento das pessoas, e esse tipo de risco foge do alcance das varreduras técnicas. Nesse caso, testes de phishing e ações de conscientização entram como uma camada complementar, voltada a preparar as equipes para reconhecer tentativas de golpe.
Para empresas que ainda não sabem onde estão mais expostas, a gestão de vulnerabilidades começa por entender o ambiente e identificar suas principais exposições. Depois vêm a priorização das correções de acordo com o risco para o negócio e o acompanhamento dos resultados. Com uma abordagem estruturada e suporte especializado, a empresa transforma resultados de varredura em decisões claras sobre o que corrigir primeiro. A Atual IT apoia seus clientes nesse processo de análise, priorização e evolução contínua da segurança.